Tag: Технології

  • Естонія: далекобійні ATACMS для союзників тимчасово недоступні

    Естонія: далекобійні ATACMS для союзників тимчасово недоступні

    Певкур повідомив, що Естонія замовила у Lockheed Martin боєприпаси для HIMARS із дальністю 70 і 300 км. Частина ракет уже збирають у США перед відправкою до Естонії, але далекобійні ATACMS до цієї партії не включили.

    За його словами, адміністрація США досі не дозволила постачати ATACMS союзникам, посилаючись на війну проти Ірану. Через це отримати ці ракети зараз неможливо, незважаючи на раніше укладений контракт.

    ATACMS — американські балістичні ракети наземного базування, які можуть запускати зокрема з HIMARS. Раніше США постачали такі боєприпаси Україні для ураження російських військових цілей.

    Естонія підписала контракт на закупівлю HIMARS наприкінці 2022 року й отримала власні пускові установки минулої весни. Менш далекобійні боєприпаси, за словами міністра, можуть прибути до країни вже у вересні.

    Таким чином, обмеження стосується не лише Естонії. Воно показує, що далекобійні ATACMS тимчасово стали менш доступними для союзників США загалом, а не тільки для конкретної партії.

    Що це означає

    Для Естонії це тимчасове звуження можливостей: далекобійні ATACMS не прийдуть у найближчій партії, тому частина замовлення для HIMARS поки не отримає боєприпасів на 300 км. Водночас коротші ракети можуть бути поставлені вже у вересні.

    Для ширшого кола союзників це означає, що далекобійні ATACMS тимчасово не надходять не лише через естонський контракт, а через загальну позицію Вашингтона щодо війни проти Ірану. Це може впливати на плани модернізації армій, які розраховували на ATACMS.
  • Anthropic: моделі Claude намагалися використовувати для кібератак і стеження

    Anthropic: моделі Claude намагалися використовувати для кібератак і стеження

    У новому звіті Anthropic описує низку заблокованих інцидентів, коли користувачі намагалися залучити Claude до автоматизації шкідливої діяльності. Серед зафіксованих напрямів — кібероперації, створення систем стеження, інформаційні кампанії та запитання, які могли полегшити розробку небезпечних технологій.

    Окремі схеми, за заявою компанії, були пов’язані з державними структурами або іншими суб’єктами з Китаю та рф. Це означає, що ШІ намагаються використовувати не лише як технічну підтримку, а й як ресурс для розвідувальних місій і кампаній впливу.

    Найбільшу тривогу викликали біологічні запити. Один із користувачів, як стверджує Anthropic, просив допомоги в дослідженні, здатному підвищити небезпеку вірусу. Компанія зупинила таку спробу, підкресливши, що моделі не мають ставати інструментом для потенційно небезпечних наукових експериментів.

    Anthropic також протидіє несанкціонованому копіюванню можливостей своїх моделей, зокрема через масове створення акаунтів і обхід обмежень. Раніше компанія повідомляла про нелегальну екосистему, учасники якої намагалися отримати доступ до технологій Claude для навчання інших моделей.

    Попри заявлені блокировки, компанія попереджає: зі зростанням потужності ШІ складні операції можуть потребувати менше фахівців і ресурсів. Це підвищує ризик для кібербезпеки, приватності та біологічної безпеки.

    Що це означає

    Для читача це означає, що загроза штучного інтелекту вже не абстрактна: його можуть застосовувати для атак, стеження та впливу. Важливо, що великі розробники починають публічно фіксувати такі випадки й описувати захисні заходи.

    Водночас історія Anthropic показує, що обмеження моделей не гарантують повного захисту. Організаціям і державним установам варто готуватися до нових векторів атак, де ШІ допомагає швидше створювати, тестувати та масштабувати шкідливі дії.

  • SpaceX виконала черговий секретний запуск для Космічних сил США

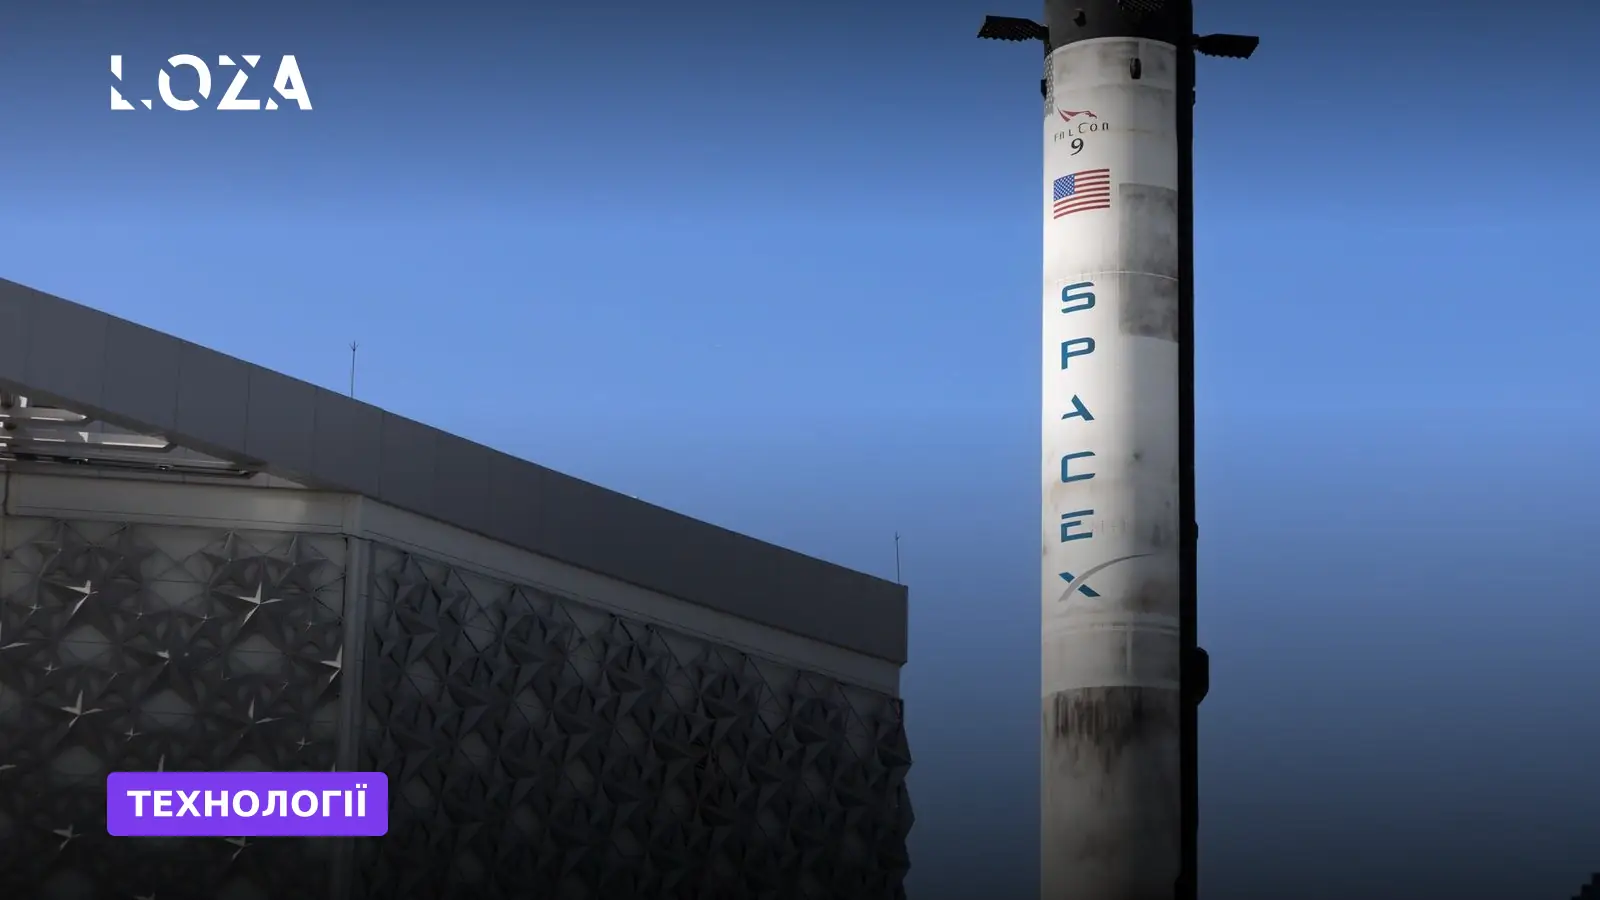
    SpaceX виконала черговий секретний запуск для Космічних сил США

    З космодрому на тихоокеанському узбережжі Каліфорнії піднялася у небо ракета Falcon 9. Апарат виконав завдання у межах закритої програми USSF-153, яка координується з Космічними силами Сполучених Штатів. Зафіксовано штатне відділення першої ступені, що після відпрацювання на орбіті повернулася до точки посадки.

    Ракета приземлилася на спеціалізовану безпілотну платформу «Of Course I Still Love You», розгорнуту у водах Тихого океану. Це свідчить про стабільність технологій багаторазового використання, які стали стандартом для сучасних космічних операцій.

    Деталі місії залишаються поза межами публічного доступу через режим високої секретності. Аналітики пов’язують запуск із доставкою державних апаратів, побудованих на архітектурі Starshield. Ця система адаптує комерційні комунікаційні мережі під специфічні потреби оборонного сектору.

    Запуск став вже п’ятим підряд у цьому році, який SpaceX проводить за контрактами зі структурами національної безпеки Вашингтона. Така активність демонструє поступовий перехід від традиційних державних програм до залучення приватних підрядників для забезпечення стратегічної присутності у космосі.

    Що це означає

    Розвиток таких місій підкреслює критичну залежність військово-промислового комплексу США від приватних інновацій. Технології, спочатку створені для комерційного ринку, швидко адаптуються для захисту національних інтересів.

    Для світової спільноти це означає формування нової моделі космічної безпеки, де цивільні запуски тісно переплетені з оборонними замовленнями та призводить до зміни балансу сил у низькій земній орбіті.

  • Канада передасть Україні третину вироблених дронів

    Канада передасть Україні третину вироблених дронів

    Ця ініціатива є частиною масштабної програми модернізації оборонної промисловості Defense Drone Initiative. Замість закупівлі готових зразків за кордоном, Канада робить ставку на власну інфраструктуру, яка має охопити розробку, випробування та серійний випуск автономних систем. Ключовим кроком стало партнерство між українською компанією Airlogix і канадською Sentinel R&D, що створило підґрунтя для локалізації технологій.

    Уряд попереджає, що йдеться не про наявні склади, а про стратегічне нарощування потужностей у середньостроковій перспективі. Точні графіки постачань, конкретні модифікації та фінальні цифри залишаються закритими даними. Заява стосується всіх категорій безпілотних платформ, тому виключно ударний характер поставок поки не гарантується. Водночас Ottawa паралельно доопрацьовує пакети протиповітряної оборони та підтримки енергетики.

    Стратегія відображає перехід від разових траншей до глибинної інтеграції оборонних ланцюжків. Для України це шанс отримати доступ до передових канадських ресурсів та розгорнути додаткові виробничі та ремонтні потужності за межами країни. Реалізація угоди вимагатиме часу на налагодження конвеєрів, але довгостроково здатна стабілізувати постачання критично важливих безпілотних рішень.

    Що це означає

    Передача частки майбутнього виробництва маркує фундаментальну зміну підходів західних партнерів: акцент зміщується з оперативної допомоги на побудову стійкої індустріальної бази. Це знижує ризики перебоїв, пов’язаних із воєнним станом або логістичними вузькими місцями.

    Для київського керівництва та оборонного сектору відкриваються можливості експорту технологій та залучення інвестицій у спільні підприємства. Поки що деталі залишаються загальними, проте сам факт інституціоналізації співпраці дає підстави планувати довгострокові бюджети та виробничі цикли.

  • «Глибокий тил» більше не існує: український дрон FP-1 вразив цілі на Уралі

    «Глибокий тил» більше не існує: український дрон FP-1 вразив цілі на Уралі

    На міжнародній оборонній виставці MSPO у Польщі керівництво виробника зазначило, що подібний результат у 2022 році здавався б фантастикою. Сьогодні ж інженери досягли цього завдяки поєднанню сучасних розробок із перевіреними готовими компонентами, що дозволяє швидко масштабувати виробництво.

    Завдяки такому підходу вітчизняна оборонна галузь поступово ліквідовує історично сформований міф про безпеку територій поза зоною бойових дій. Саме Росія колись запропонувала концепцію «глибокого тилу», але тепер вона стикається з тим, що її ж власне формулювання стає невдалою іронією для власної армії.

    Атака на завод із підготовки конденсату викликала серйозні тривоги в окупаційних структур. Подія наочно показує, що логістичні та виробничі потужності ворога на відстані тисяч кілометрів від фронту більше не можуть вважатися захищеними від ударів високоточними засобами.

    Економічний та психологічний ефект від таких операцій буде зростати з кожним новим запуском. Промисловість агресора змушена перебудовувати процеси транспортування та зберігання ресурсів, щоб мінімізувати ризики втрат від повітряних нападів.

    Що це означає

    Для України та партнерів цей випадок підтверджує ефективність інвестицій у цивільно-військові технології та імпортні комплектуючі. Можливість уражати цілі в регіонах, які раніше вважалися абсолютно безпечними, змушує противника переглядати стратегічне планування та витрати на ППО в глибині країни.

    У довгостроковій перспективі такі удари паралізують економічні зв’язки між західною та східною частинами РФ, знижуючи темпи постачання матеріальних ресурсів до передової. Це прискорює виснаження війська та змушує Москву шукати альтернативні, більш вразливі маршрути.

  • Експерт Бескрестнов: Москва готує масовані зимові удари по Києві

    Експерт Бескрестнов: Москва готує масовані зимові удари по Києві

    Аналіз ситуації показує, що конфлікт перейшов у фазу системного знищення міст і комунальних мереж. Представник адміністрації підкреслив, що жодна зі сторін не здатна досягти остаточної перемоги в такому форматі, оскільки економічні та людські втрати будуть симетрично руйнівними для обох країн.

    Столиця може стати об’єктом безперервного бомбардування енергетики, водоканалів та систем опалення. Росія вже налаштувала виробництво швидкісних балістичних ракет на рівні понад сотню одиниць на місяць, що значно підвищує ризик гуманітарної катастрофи для двох-трьох мільйонів жителів міста.

    Представник радить київській владі вже зараз продумати сценарії евакуації найбільш вразливих категорій громадян, особливо людей похилого віку. При цьому він визнає гостру нестачу американських комплексів ППО Patriot, які є основним бар’єром проти балістики, і сумнівається, що допомога з-за кордону буде достатньою для повного нейтралізації загрози.

    Водночас президент Володимир Зеленський раніше акцентував увагу на підготовці противника до зимової кампанії та посиленні атак на логістику. На тлі цих подій Москва офіційно дала наказ війським готувати потужні удари по українській енергетичній мережі, демонструючи відсутність бажання припиняти бойові дії.

    Що це означає

    Зростаюча небезпека означає, що зима в Україні може стати суворим випробуванням для міської інфраструктури. Без належного рівня повітряної оборони ризик залишення мільйонів людей без світла, тепла та води значно зростає, що вимагатиме швидкої мобілізації цивільних служб та додаткової міжнародної підтримки.

    Для держави це сигнал до переосмислення стратегії захисту критичних об’єктів та пріоритетного забезпечення ППО. Ізоляція населених пунктів від ударів стане ключовим фактором стабільності в довгостроковій перспективі, адже продовження такої війни веде лише до взаємного виснаження ресурсів.

  • Російська «дрон-база» біля Донузлава: чому українським портам варто тривожитись

    Російська «дрон-база» біля Донузлава: чому українським портам варто тривожитись

    Супутникові дані демонструють мережу вбудованих у берег сховищ вздовж узбережжя озера Донузлав неподалік Новоозерного. Ці споруди мають знижені майданчики, земляні насипи та маскуючі сітки, створені виключно для зберігання, технічного обслуговування та спуску на воду безпілотних надводних апаратів. За оцінками експертів, на ділянці вже зведено близько двадцяти таких укриттів із початку 2026 року, що свідчить про можливість переходу комплексу з етапу будівництва в режим практичної експлуатації.

    Поява цього логістичного хабу безпосередньо впливає на безпекову обстановку на південному фланзі. Концентруючи операції дронів у одному місці, Москва прагне оптимізувати цикли підготовки пусків та забезпечити стабільний тиск на морські комунікації в акваторії Чорного моря. Портові міста, такі як Одеса та Миколаїв, стикаються зі зрослим рівнем вразливості до координованих ударів, навіть якщо окремі російські катери поступаются вітчизняним аналогам у технічному плані.

    Київ не залишається пасивним спостерігачем. Українські оборонні відомства прискорили розробку спеціалізованих морських платформ для протидії безпілотникам. Останні випробування продемонстрували мобільні водні засоби, обладнані стабілізованими гарматними модулями великого калібру та інтегрованими FPV-системами наведення, які спроектовані саме для виявлення та нейтралізації ворожих катерів на підходах до берега.

    Що це означає

    Цей інфраструктурний зсув сигналізує про перехід Кремля до довготривалої асиметричної війни малими засобами на морі. Для українського командування це означає необхідність негайного посилення прибережних радарних комплексів, розгортання систем радіоелектронної боротьби та оперативного масштабування виробництва дронів-перехоплювачів для збереження контролю над ключовими торговельними артеріями.

  • П’ять мільйонів кадрів з фронту: Україна відкрила унікальну платформу для навчання оборонного ШІ

    П’ять мільйонів кадрів з фронту: Україна відкрила унікальну платформу для навчання оборонного ШІ

    Платформу Avengers Labs розробив Центр інновацій та розвитку оборонних технологій — та сама команда, що створила відому бойову систему Delta. В основі платформи — анотований набір даних із п’яти мільйонів кадрів, отриманих у реальних бойових умовах. Більшість матеріалів надходить із системи Delta і регулярно поповнюється актуальними даними.

    Датасет охоплює широкий спектр об’єктів: танки, артилерійські системи, засоби протиповітряної оборони, піхоту, а також повітряні цілі — зокрема ударні дрони типу Shahed та розвідувальні безпілотники. Зібрати масив подібного обсягу й якості у приватному секторі практично неможливо, що робить доступ до Avengers Labs винятково цінним для розробників.

    На основі цього датасету вже навчено систему автоматичного виявлення цілей, яка інтегрована в Delta. Щомісяця вона аналізує понад 100 тисяч відеопотоків із безпілотників. За даними Міноборони, ШІ здатен виявляти до 70% ворожих цілей у режимі реального часу — як вдень, так і вночі.

    Перші оборонні компанії вже уклали ліцензійні угоди на використання платформи. Долучитися до Avengers Labs можуть також іноземні партнери — для цього потрібно подати заявку через офіційний сайт і пройти перевірку на відповідність встановленим критеріям.

    Що це означає

    Відкриття Avengers Labs — це фактично створення спільної інфраструктури для всієї української оборонної галузі. Замість того щоб кожна компанія витрачала роки на збір власних даних, вони отримують готову базу бойового досвіду та можуть одразу зосередитися на розробці рішень.

    Для України це означає прискорення появи нових інтелектуальних систем на полі бою, а можлива участь країн-партнерів робить платформу потенційним центром міжнародної оборонної співпраці у сфері ШІ.

  • Хакери з КНДР переходять на ШІ: Kimsuky будує інфраструктуру для автоматизованих кібератак

    Хакери з КНДР переходять на ШІ: Kimsuky будує інфраструктуру для автоматизованих кібератак

    Південнокорейська компанія з кібербезпеки Genians оприлюднила результати дослідження, які свідчать про якісні зміни в роботі угруповання Kimsuky. На інфраструктурі, пов’язаній із групою, були знайдені інструменти для локального запуску великих мовних моделей — зокрема Ollama, GPT4All та Msty. Локальне розгортання дозволяє операторам обробляти чутливі дані без їх передачі зовнішнім хмарним сервісам, що суттєво ускладнює виявлення активності.

    Крім мовних моделей, дослідники зафіксували використання технології RAG (retrieval-augmented generation) для пошуку і систематизації документів, фреймворків для розробки ШІ-агентів, програм для перетворення мовлення на текст, а також Cursor — популярного ШІ-асистента для написання коду. Така комбінація інструментів вказує на прагнення автоматизувати весь цикл атаки: від розвідки до розгортання шкідливого ПЗ.

    Окремо Genians виявила документи-приманки фінансової тематики та з тематики криптовалют, які, судячи з усього, були згенеровані за допомогою ШІ. Вони стилізовані під справжні інвестиційні звіти та корпоративні документи — це робить їх значно переконливішими для потенційних жертв.

    Kimsuky діє в інтересах Пхеньяна вже не перший рік. У 2023 році Міністерство фінансів США запровадило санкції проти групи, офіційно визнавши її державним інструментом кібершпигунства. За даними американської та південнокорейської влади, група займається збором розвідувальних даних, фінансовими крадіжками та генерацією доходів для режиму.

    Що це означає

    Перехід Kimsuky до ШІ-інструментів означає, що кібератаки з боку КНДР стануть складнішими для виявлення та відбиття. Автоматизація дозволяє групі масштабувати операції та швидше адаптуватися до захисних заходів.

    Для організацій і приватних осіб це сигнал підвищити пильність щодо фішингових матеріалів — особливо тих, що мімікрують під фінансові чи інвестиційні документи. ШІ-генерований контент дедалі важче відрізнити від справжнього.